
Claude Cowork 上云后,本地文件权限该重看了
Cowork 新任务今天起转到云端,合上电脑仍能继续跑。但只要碰本地文件,桌面应用、连接目录和权限校验一个都不能少。给团队一份迁移前的边界检查单。
如果你的团队已经把 Claude Cowork 接到本地文件夹,今天值得把权限设置重新翻出来看一眼。
10 月 6 日起,Pro 和 Max 的新 Cowork 任务会在 Anthropic 的云端运行,之前那个「只在你的计算机上」的选项也会被移除。官方说明把好处写得很直,合上笔记本,任务继续跑,手机上也能接着看,定时任务不必守着一台开机电脑。
好家伙,长任务终于不用和合盖休眠玩猫鼠游戏了。
但这件事最容易被误读成另一句话,Cowork 上云了,所以本地文件也会一直跟着它走。
不是。
云端任务可以继续推理、整理它已经拿到的材料、等待下一步工具调用。可只要它要读写你电脑里连接过的文件夹,Claude Desktop 还得开着,任务也得先从这台桌面设备发起。桌面应用离线以后,云端会话不会死,可它够不着那台电脑上的文件。
这不是一个产品小更新。对把 Cowork 当成能处理文档、表格、浏览器和定时流程的团队来说,执行位置、文件路径、权限审批和审计视角,今天开始不再是一张图里的同一层东西。
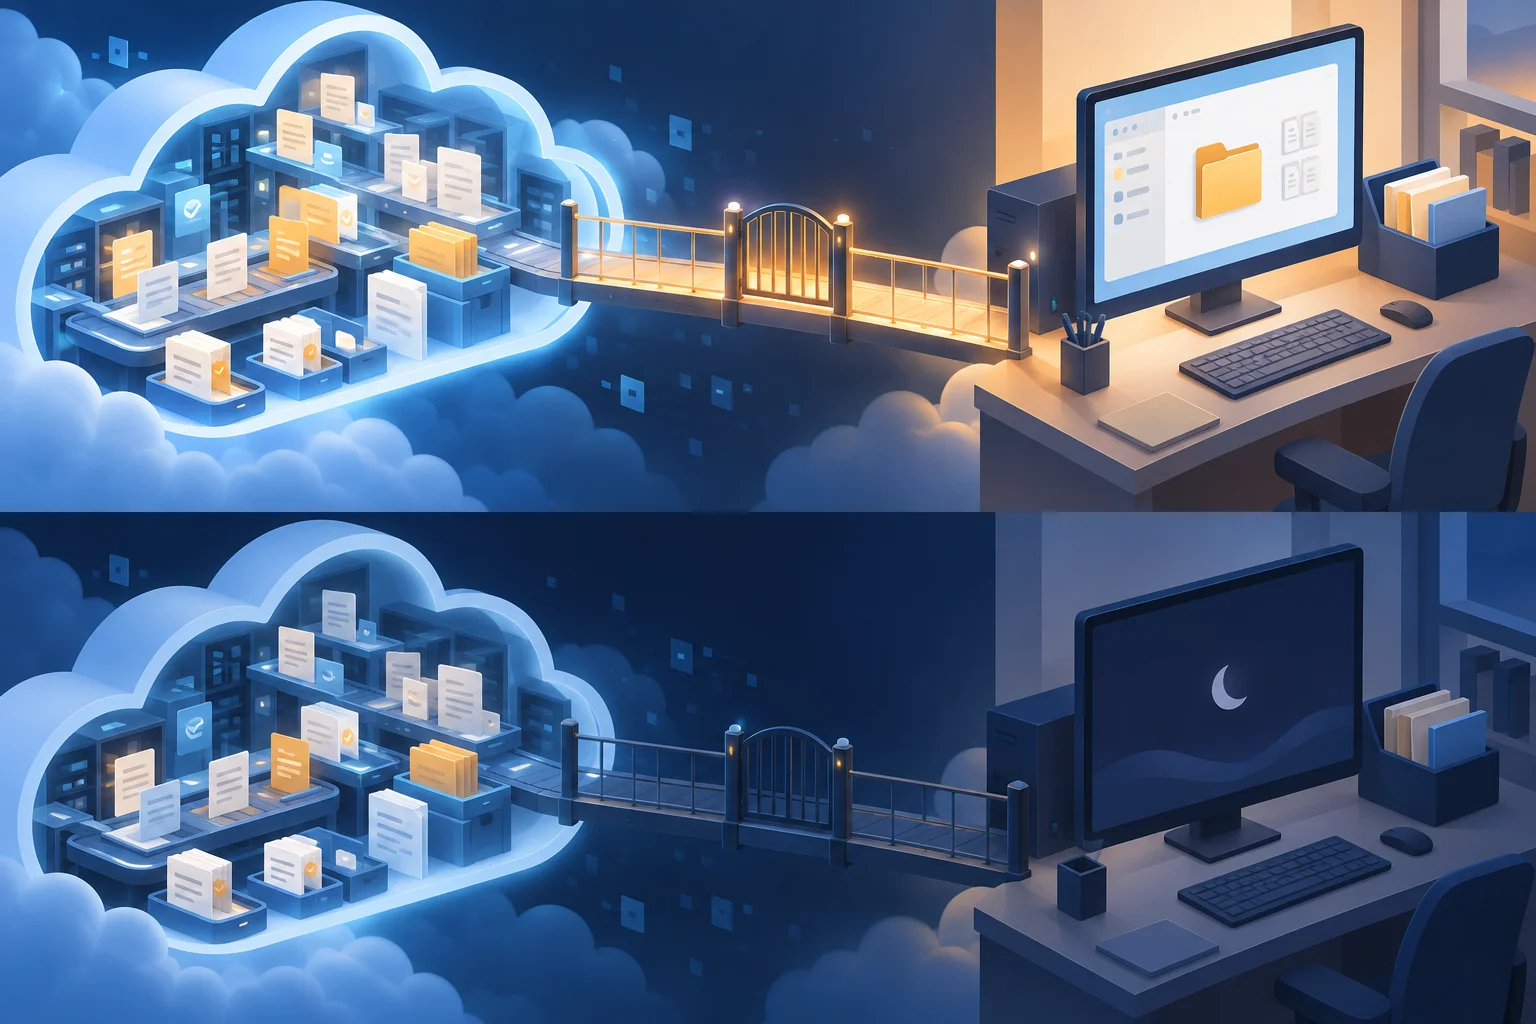
云端会话能持续工作,本地目录仍要经过在线桌面设备这一道桥。
长任务终于离开了电脑,文件没有
以前大家理解 Cowork,通常是一种很直觉的图景。
桌面上的 Claude 拿到一个工作目录,在本机的隔离环境里跑一阵,生成一个文档,改几张表,顺手开浏览器查资料。这个图景当然不完整,但它足够让人形成一种心理预期,任务和那台机器绑在一起,机器合盖了,任务也差不多该停了。
今天的新图景要拆成两半看。
第一半是云端会话。代理循环和代码执行跑在 Anthropic 管理的临时沙箱中,任务可以在桌面、网页和移动设备之间延续。官方的架构说明说得很具体,每个会话有自己的临时沙箱,默认不能进私有网络,出站访问走强制代理,连接器的授权令牌也不进入沙箱。
第二半还是你的设备。云端会话想碰本地文件、浏览器、计算机使用或本地连接器,得通过 Claude Desktop 回到那台机器。它只看得到你连接过的文件夹,还会在每次本地工具调用前检查权限。
所以别把它想成一条搬家的传送带。更像是把大脑和工作台拆开了。
大脑可以在云里继续想,工作台还在桌上。桌面应用关了,云里的大脑不会消失,只是暂时失去了碰工作台的手。
这个差别听起来像文案里的脚注,落到真实任务上就很实在。
你让 Cowork 把一批会议记录汇成方案。它已经读完了你连接目录里的材料,接下来要在云端归纳、写初稿,这一段可以继续。可它随后要把新版本写回那个本地目录,或者打开你电脑里登录过的浏览器核验一条数据,桌面端不在线就会卡住。
这不是故障,也不是它突然变笨了。它在遵守新的边界。
合盖以后,哪些任务还能跑,哪些只是看起来还能跑
最容易踩坑的不是普通聊天,而是那些被交给 Cowork 的长任务。
比如你安排它每晚整理销售资料,白天生成的文件在公司电脑某个已连接的目录里。迁移之后,定时任务本身会在云端触发,不需要电脑保持唤醒。可它一旦需要读取那批本地文件,桌面应用仍然必须在线。任务可能会准时启动,也可能会在拿文件这一步停住。
看起来挺拧巴,实际很合理。云端运行解决的是计算和连续性,本地目录属于设备侧能力。两者本来就不该被一把钥匙打开。
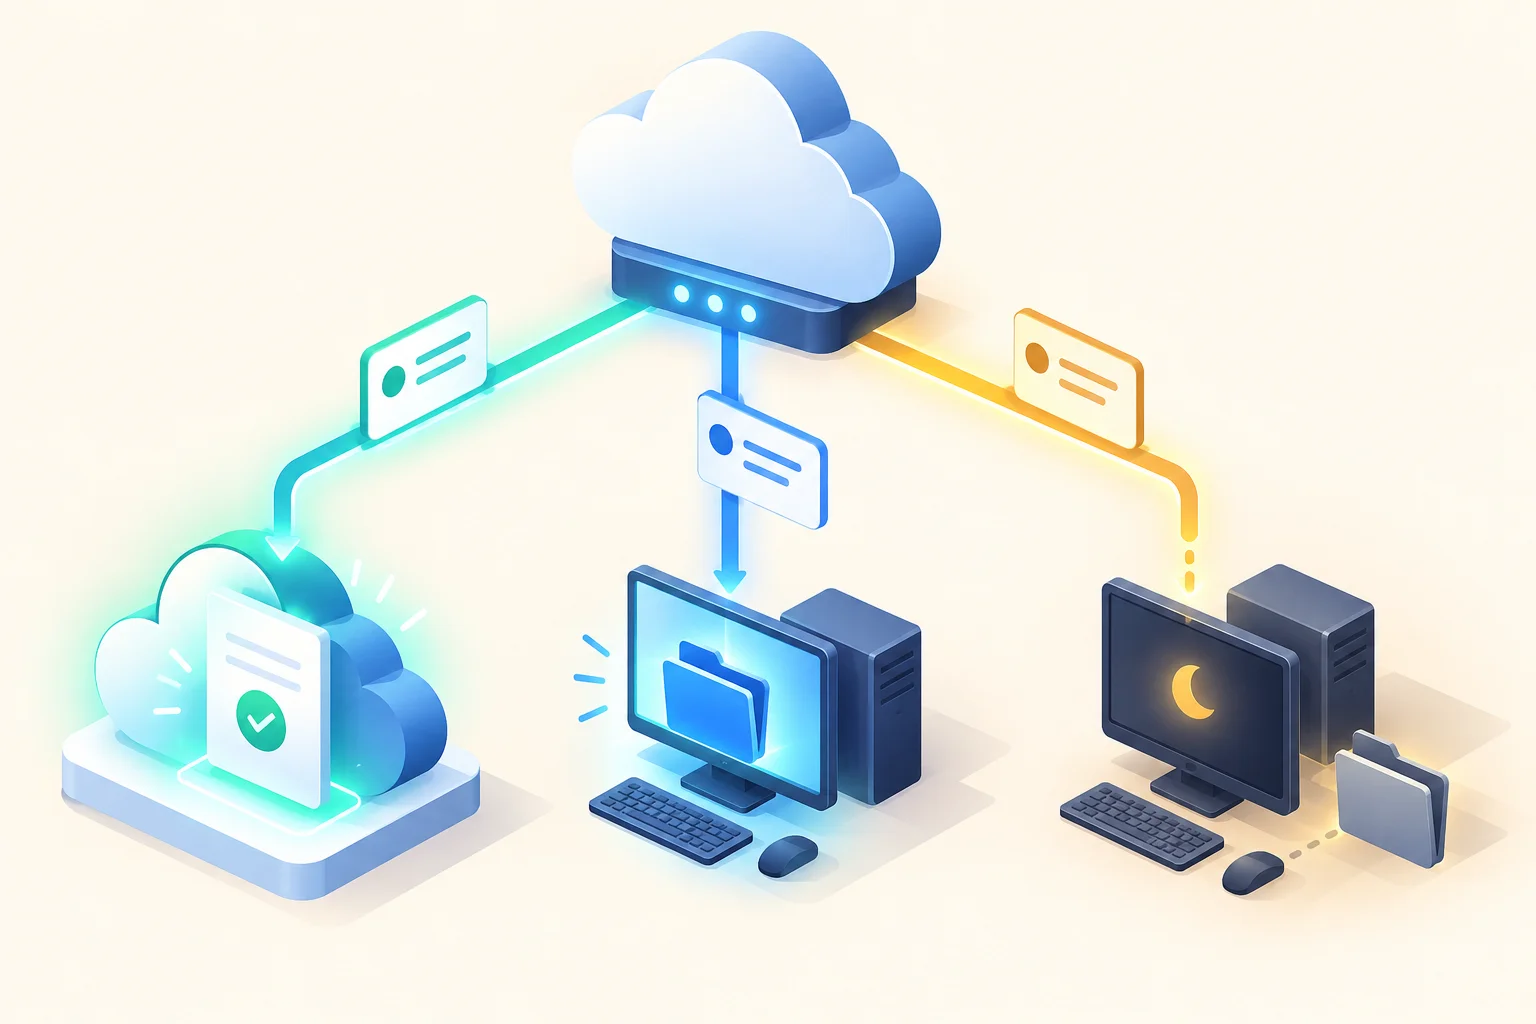
同一张定时任务卡,云端步骤能继续,本地目录步骤要等桌面端在线。
真正麻烦的是,人会习惯把「任务还在运行」理解成「任务仍能完成全部动作」。这两个状态从今天起更明显地分开了。
对产品或运营同学,这会表现成手机上还能看到任务在继续,却迟迟没有新文件落回电脑。
对工程团队,这会表现成一个定时流程没有报错,却只完成了云端检索和草稿生成,写入本地目录、调用本地 MCP、驱动桌面浏览器的那几步没有发生。
对安全同学,它又是另一层问题。云端会话的代码执行在端点之外,不能再只靠电脑上的 EDR 或终端日志理解它干了什么。官方文档明确提示,云端会话不在端点上运行,端点侧安全工具无法观察它们。厉害了,Agent 的能力边界和可观测边界开始错位了。
这也不代表云端天然更危险。云端沙箱有网络限制、临时凭证和租户隔离,本地访问也仍受已连接目录与权限检查约束。问题不在于给它贴安全或不安全的标签,而在于原来那套「文件在电脑上,审计也看电脑」的想法已经不够用了。
你需要分别问四件事。
| 要看的层 | 迁移后该问的问题 | 容易漏掉的地方 |
|---|---|---|
| 任务连续性 | 合盖后它还会做哪些步骤 | 云端推理能继续,不代表本地读写能继续 |
| 文件路径 | 哪些目录会被云端任务请求 | 文件夹仍在本机,但任务需要时会取副本到云端处理 |
| 权限控制 | 哪个桌面设备、哪个已连接目录可以响应 | 网页和移动端发起的会话不等于天然拥有电脑文件权限 |
| 审计视角 | 谁能看到云端执行和本地工具调用 | 端点日志只能看见一部分,不能代替云端侧的记录与管理控制 |
这张表不花哨,但够用。许多 Agent 上线事故不是权限开得太大,而是团队以为权限还和以前长在同一个地方。
迁移前,先把这四张单子补上
我不建议把今天的变化理解成赶紧关掉 Cowork,也不建议直接把所有目录都重新授权一遍。更稳妥的动作是把现有任务按依赖拆开。
先列出哪些 Cowork 任务只依赖云端内容。比如已上传的资料、连接器里的数据、生成文档后的文本整理、等待你下一句确认的研究任务。这一类适合享受后台继续和跨设备接力,桌面不在线不该成为它们的绊脚石。
再单独列出真正依赖本地设备的动作。连接目录的读取和写入,本地 MCP,企业内网资源,桌面浏览器,以及需要在屏幕上完成的计算机使用,都在这一类。它们不应被塞进一句「任务支持后台运行」里带过去。
然后给定时任务加一个前置条件。不是让任务每次都弹窗问人,而是让任务在开始前明确知道,本地文件是否必需,Claude Desktop 是否在线,失败时该等待、降级成草稿,还是只通知负责人。一个每天自动汇总的流程,宁可清楚地停在「等设备上线」这一步,也别悄悄交出一份少了本地材料的半成品。
收尾才看数据处理说明。云端会话要处理本地内容时,官方说明是它会获取所需文件的副本,删除会话后副本随之删除,并遵循数据保留政策。这个承诺很好,但团队还是该把自己的资料分级拿出来对照一遍。哪些文件可以作为任务输入,哪些只能留在受控机器,哪些需要走企业版的额外管理流程,别等到有人把共享盘全连上才想起来。
很多朋友做权限治理时喜欢从最复杂的规则开始,什么角色矩阵、七层审批、几百条例外。到头来没人记得住。
这次反而可以从一个很朴素的问题开始,任务离开电脑以后,它下一步还需要碰什么。
能回答清楚,权限设计就有了骨架。回答不清楚,再多开关也是一团毛线。
有些任务就该留在一台机器上
Anthropic 也没有把所有工作都往云端塞。官方说明保留了一个很明确的出口,Claude Code 桌面版仍在你的计算机上运行,文件夹和历史也留在本地。已经在本机启动的 Cowork 任务也可以继续留在本机直到结束,用户还能下载任务记录,带去 Claude Code 接着做。
这个出口挺重要。
不是每个 Agent 任务都应该追求跨设备、全天候和合盖继续。处理客户原始数据、依赖本地开发环境、必须由终端防护完整记录的工作,留在特定机器上可能就是更好的部署选择。不是保守,是把能力和责任放在同一张桌子上。
反过来也一样。纯整理、研究、草稿生成和不碰本地敏感材料的长期任务,硬把它们锁在一台不能合盖的电脑上,多少有点像让云服务器去盯着一盏台灯。
我自己的判断很简单。别再按「Cowork 是本地的还是云端的」给任务贴标签,按它收尾时要接触什么来分。
只碰云端资料的任务,可以大胆交给后台。
要触碰本地文件、内网系统或受控浏览器的任务,就把桌面在线、目录授权、失败提示和审计路径写进验收条件。
云端迁移真正带来的,不是 Cowork 更自由了这么轻飘飘的一句宣传语。它逼着我们承认,长任务的执行、数据、权限和观测从来不是一回事,只是以前都挤在一台电脑里,所以看不出来。
现在这几层被拆开了。
挺好,也挺需要认真一点。
你们团队里那些交给 Cowork 的定时任务,哪一类最容易在桌面端离线后只跑完一半?